
Oleh: Mhd. Taufik Arifin, ANZIIF (Snr. Assoc.), CIP, CIIB
Ada satu pertanyaan sederhana yang saya ajukan dalam Focus Group Discussion (FGD) mengenai Cyber Risk and Insurance pada Lloyd’s Dive-In Festival 2026 di Jakarta: Jika sistem digital perusahaan tiba-tiba berhenti beroperasi akibat serangan siber, apakah perusahaan sudah siap menghadapi konsekuensinya?
Pertanyaan ini terdengar sederhana, tetapi jawabannya jauh lebih kompleks daripada sekadar memastikan perusahaan memiliki sistem keamanan teknologi informasi yang memadai.
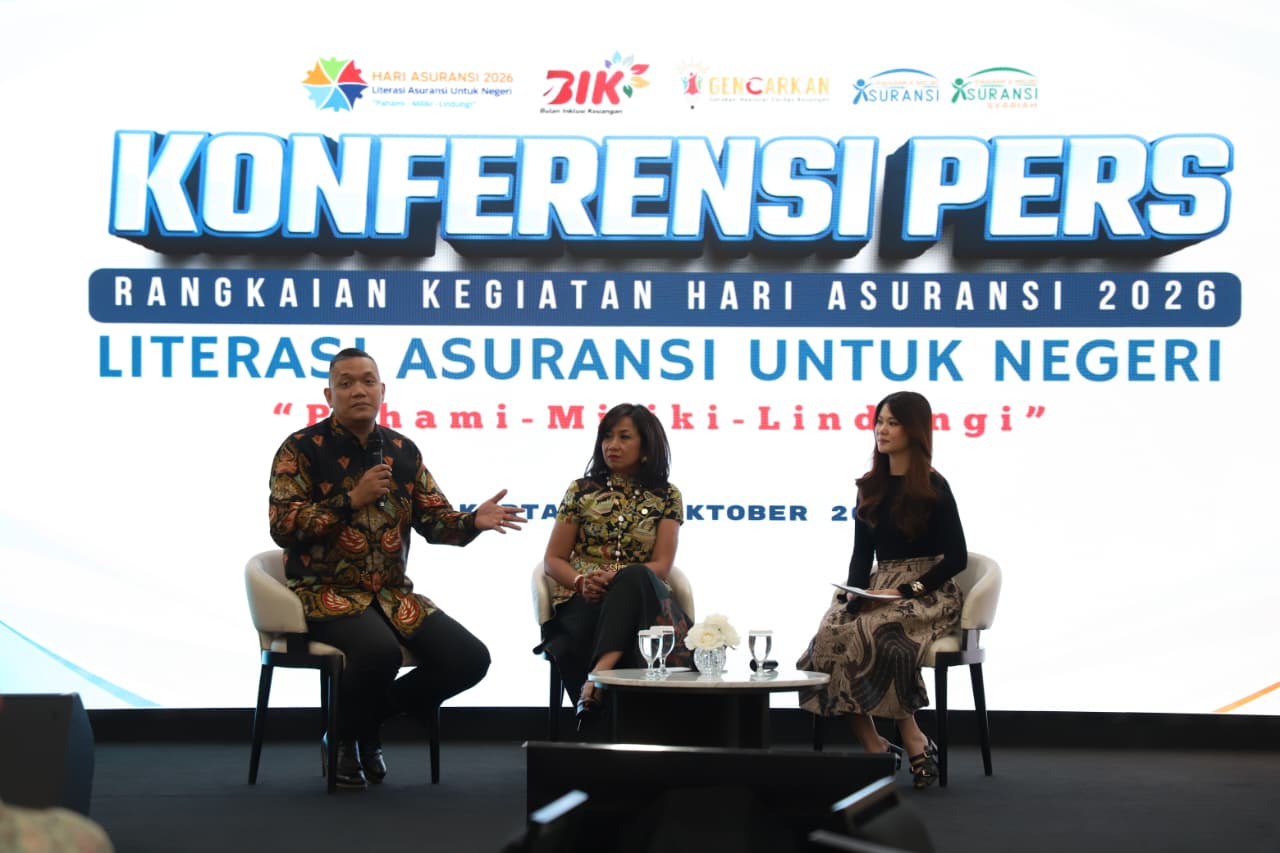
Pada 22 September 2026, saya mendapat kesempatan untuk memimpin diskusi tersebut dalam rangkaian kegiatan yang diselenggarakan oleh APARI (The Association of Indonesian Qualified Insurance and Reinsurance Brokers). Festival bertema “The Human gAIn – Powering Culture & Connection” ini mempertemukan para profesional industri asuransi dari Indonesia dan berbagai negara untuk membahas masa depan industri di tengah perkembangan teknologi dan kecerdasan buatan.
Diskusi kami mengarah pada satu kesimpulan penting: risiko siber bukan lagi semata-mata persoalan teknologi, melainkan risiko bisnis yang dapat mengancam keuangan, operasional, reputasi, dan keberlangsungan perusahaan.
Dari perspektif broker, perubahan ini juga menuntut pendekatan baru dalam pengelolaan risiko dan penempatan asuransi.
Ketika Serangan Siber Menghentikan Bisnis
Bayangkan sebuah perusahaan manufaktur yang seluruh proses produksinya bergantung pada sistem digital. Suatu pagi, karyawan tidak dapat mengakses sistem, transaksi terhenti, dan perangkat operasional terganggu. Setelah investigasi awal, diketahui bahwa perusahaan mengalami serangan ransomware.
Dalam situasi seperti ini, kerugian perusahaan tidak hanya berasal dari biaya pemulihan sistem. Produksi yang terhenti dapat mengurangi pendapatan, mengganggu pengiriman kepada pelanggan, memicu denda kontraktual, dan merusak hubungan bisnis.
Perusahaan mungkin juga harus membayar jasa ahli forensik digital, penasihat hukum, konsultan komunikasi krisis, serta biaya untuk menangani dampak kebocoran data. Jika informasi pelanggan atau mitra usaha ikut terdampak, konsekuensi hukumnya dapat menjadi persoalan tambahan.
Risiko ini tidak terbatas pada perusahaan teknologi. Perbankan, rumah sakit, perusahaan logistik, pertambangan, manufaktur, energi, hingga usaha kecil yang bergantung pada layanan digital dapat menghadapi eksposur serupa.
Laporan Global Cybersecurity Outlook 2026 dari World Economic Forum (WEF) menyoroti bagaimana AI, ketegangan geopolitik, dan keterhubungan rantai pasok membentuk lanskap risiko siber yang semakin kompleks. Sebanyak 73 persen responden melaporkan bahwa mereka atau seseorang dalam jaringan mereka terdampak penipuan berbasis siber sepanjang 2025.
Angka tersebut berasal dari survei global, bukan ukuran khusus Indonesia. Namun, pesannya relevan bagi dunia usaha kita: ancaman siber telah berkembang melampaui batas fungsi IT dan menjadi bagian dari risiko strategis perusahaan.
Dari Tim IT ke Ruang Direksi
Salah satu persoalan yang mengemuka dalam FGD adalah kesadaran perusahaan terhadap risiko siber yang sering kali masih terkonsentrasi pada level operasional.
Tim IT mungkin sudah memahami firewall, antivirus, enkripsi, pencadangan data, dan autentikasi berlapis. Namun, apakah direksi telah memahami dampak finansial jika sistem perusahaan berhenti selama beberapa hari? Apakah potensi kehilangan pendapatan, gangguan rantai pasok, dan tuntutan pihak ketiga sudah diperhitungkan dalam strategi manajemen risiko?
Dalam banyak perusahaan, investasi keamanan siber masih dipandang sebagai biaya teknologi. Padahal, keputusan mengenai keamanan siber seharusnya menjadi bagian dari tata kelola dan strategi bisnis.
OJK telah menyampaikan arah pemikiran serupa. Dalam siaran pers pada 30 April 2026, OJK menegaskan pentingnya pergeseran dari compliance-based security menuju resilience-based security. Keamanan siber tidak cukup dipenuhi sebagai kewajiban kepatuhan, tetapi perlu menjadi bagian dari strategi bisnis, tata kelola perusahaan, manajemen risiko, dan perlindungan konsumen.
Menurut saya, ini merupakan pesan penting bagi seluruh sektor usaha. Perusahaan perlu menempatkan cyber risk dalam pembahasan direksi, menetapkan penanggung jawab yang jelas, menguji rencana respons insiden, dan memastikan tersedia anggaran untuk pencegahan maupun pemulihan. Keamanan siber harus menjadi tanggung jawab organisasi, bukan hanya departemen IT.
UU PDP dan Konsekuensi Finansial
Tantangan lain datang dari aspek hukum dan pelindungan data pribadi. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) memberikan kerangka kewajiban bagi pengendali dan prosesor data pribadi. Salah satu ketentuannya, Pasal 46, mewajibkan pengendali data pribadi menyampaikan pemberitahuan tertulis paling lambat 3 X 24 jam apabila terjadi kegagalan pelindungan data pribadi, dengan isi pemberitahuan yang mencakup data yang terungkap, waktu dan cara terungkapnya data, serta upaya penanganan dan pemulihan.
Kewajiban tersebut menunjukkan mengapa kesiapan respons insiden menjadi sangat penting. Ketika kebocoran data terjadi, perusahaan harus bergerak cepat untuk memahami kejadian, mengamankan sistem, menilai dampak, dan memenuhi kewajiban yang relevan.
Di sinilah risiko siber beririsan dengan risiko hukum, reputasi, dan tata kelola. Direksi perlu memastikan perusahaan memiliki prosedur eskalasi yang jelas, termasuk siapa yang berwenang mengambil keputusan ketika insiden terjadi.
Namun, penting dipahami bahwa kepemilikan polis cyber insurance tidak otomatis memenuhi kewajiban hukum perusahaan. Kepatuhan, pengamanan data, dan respons insiden tetap menjadi tanggung jawab perusahaan sesuai ketentuan yang berlaku.
Cyber Insurance: Lapisan Pelindungan Finansial
Di tengah meningkatnya eksposur tersebut, cyber insurance dapat menjadi bagian penting dari strategi pengelolaan risiko perusahaan. Secara umum, polis cyber insurance dapat menyediakan pelindungan terhadap biaya respons insiden, investigasi forensik digital, bantuan hukum, pemberitahuan kepada pihak terdampak, serta tanggung jawab kepada pihak ketiga. Bergantung pada wording yang disepakati, polis juga dapat menanggung kerugian akibat gangguan bisnis yang dijamin dan biaya tertentu terkait serangan ransomware.
Namun, cakupan setiap polis tidak selalu sama. Terdapat perbedaan limit, deductible, pengecualian, persyaratan keamanan, masa tunggu, dan ketentuan khusus yang harus dipahami sebelum pertanggungan dibeli.
Perusahaan juga perlu memperhatikan risiko akumulasi. Satu serangan terhadap penyedia cloud, perangkat lunak, atau infrastruktur digital yang digunakan banyak perusahaan berpotensi memengaruhi banyak tertanggung secara bersamaan. Situasi seperti ini dapat menimbulkan tekanan klaim yang berbeda dari kerugian individual.
Lloyd’s telah menyoroti persoalan risiko siber sistemik melalui skenario yang memperkirakan dampak ekonomi global dari serangan siber besar dapat mencapai US$3,5 triliun. Angka tersebut merupakan estimasi berbasis skenario, bukan kerugian aktual, tetapi memperlihatkan besarnya potensi akumulasi risiko.
Karena itu, cyber insurance tidak boleh dipandang sebagai pengganti keamanan siber. Asuransi berfungsi untuk membantu mengalihkan dampak finansial tertentu, sementara pencegahan, respons insiden, dan pemulihan tetap membutuhkan kesiapan internal.
Tantangan dan Peluang bagi Broker Asuransi
Dari perspektif broker, perkembangan cyber insurance membuka peluang sekaligus tantangan profesional. Pertama, broker perlu meningkatkan kompetensi dalam memahami risiko siber. Tanpa pemahaman mengenai eksposur digital, proses bisnis, ketergantungan sistem, dan potensi gangguan operasional, broker akan kesulitan memberikan rekomendasi perlindungan yang tepat.
Kedua, proses pengisian application form harus dipandang sebagai bagian dari penilaian risiko, bukan sekadar persyaratan administratif. Informasi mengenai pencadangan data, pengendalian akses, autentikasi berlapis, respons insiden, serta riwayat serangan dapat memengaruhi penilaian underwriter.
Ketiga, broker perlu membangun kolaborasi dengan penyedia layanan cybersecurity, ahli forensik digital, konsultan hukum, dan spesialis pemulihan sistem. Dengan kolaborasi tersebut, broker dapat membantu klien memahami risiko sekaligus menemukan solusi perlindungan yang relevan.
Menurut saya, masa depan broker bukanlah bersaing secara langsung dengan penyedia teknologi. Peran broker adalah menjembatani kebutuhan bisnis, pengelolaan risiko, layanan keamanan siber, dan kapasitas asuransi.
Broker harus mampu menjawab pertanyaan yang lebih strategis: risiko apa yang perlu dikurangi, risiko apa yang dapat ditahan sendiri, dan risiko finansial apa yang layak dialihkan melalui asuransi?
AI dan Masa Depan Cyber Insurance
Perkembangan kecerdasan buatan membuat tantangan ini semakin kompleks. AI dapat membantu perusahaan mendeteksi ancaman, menganalisis pola serangan, dan meningkatkan kemampuan respons. Pada saat yang sama, AI juga dapat dimanfaatkan untuk mempercepat penipuan, membuat rekayasa sosial lebih meyakinkan, dan mencari kelemahan sistem.
World Economic Forum (WEF) mencatat bahwa 94 persen responden dalam survei Global Cybersecurity Outlook 2026 memperkirakan AI menjadi pendorong perubahan paling signifikan dalam keamanan siber pada tahun tersebut. Sebanyak 87 persen mengidentifikasi kerentanan terkait AI sebagai risiko siber yang tumbuh paling cepat sepanjang 2025.
Bagi industri asuransi, perkembangan ini akan memengaruhi proses underwriting, penetapan harga, evaluasi kontrol keamanan, dan pengelolaan klaim. Ke depan, penilaian risiko mungkin semakin menekankan bukti kontrol keamanan dan kemampuan pemulihan, bukan hanya ukuran perusahaan atau nilai pertanggungan.
Kita juga perlu mengantisipasi perubahan wording, pengecualian terkait perang siber dan risiko sistemik, serta persoalan atribusi serangan. Transparansi antara insurer, broker, dan tertanggung akan semakin penting agar ekspektasi perlindungan tidak berbeda ketika klaim terjadi.
Dari Cybersecurity Menuju Cyber Resilience
Diskusi dalam Lloyd’s Dive-In Festival 2026 memperkuat keyakinan saya bahwa industri asuransi perlu mengambil peran lebih luas dalam menghadapi transformasi digital.
Regulator dapat terus memperkuat tata kelola dan mendorong kesiapan industri. Direksi perusahaan perlu menjadikan cyber risk sebagai agenda strategis. Perusahaan asuransi harus mengembangkan produk dan proses underwriting yang sesuai dengan evolusi ancaman. Broker perlu meningkatkan kompetensi dan membantu klien memahami eksposur serta pilihan pelindungannya.
Pada akhirnya, perusahaan tidak cukup hanya bertanya, “Apakah sistem kami aman?” Pertanyaan yang lebih penting adalah, “Jika serangan siber terjadi besok, apakah bisnis kami mampu bertahan dan pulih?”
Inilah esensi cyber resilience, yakni kemampuan untuk mencegah, mendeteksi, merespons, dan memulihkan diri dari insiden siber.
Di era digital, melindungi data berarti melindungi kepercayaan. Melindungi kepercayaan berarti melindungi keberlangsungan bisnis. Bagi broker asuransi, peluang terbesar bukan sekadar menjual polis cyber insurance, melainkan menjadi penasihat risiko yang membantu perusahaan lebih siap menghadapi masa depan digital.
Penulis adalah Ketua Departemen Kajian Riset Industri (DPKRI), APPARINDO dan CEO L&G Risk Insurance Broker lngrisk.co.id
| Cek Berita dan Artikel yang lain di Google News